Магазин работает месяцами без нареканий, а потом письмо с заказом падает клиенту в спам, в футере всплывают ссылки на казино, а хостер блокирует аккаунт за массовую рассылку. Владелец перебирает файлы в поисках вируса и через час выходит на модуль, который год назад бесплатно скачали с пиратского ресурса, выглядевшего как обычный сайт.
Что такое варез и зачем его раздают бесплатно
Варез (от wares) — это платные модули и шаблоны со взломанной защитой, которые распространяют без ведома автора. Задайте себе простой вопрос: зачем кому-то тратить время на взлом ionCube, поддержку сайта с сотнями расширений и серверы для раздачи, чтобы отдавать всё это задаром? Никто этим из альтруизма не занимается. Монетизация вшита в сами файлы.
Классическая схема выглядит так. В код модуля добавляется что-то вроде:
// catalog/controller/common/footer.php
eval(base64_decode('ZWNobyAnPGEgaHJlZj0i...'));
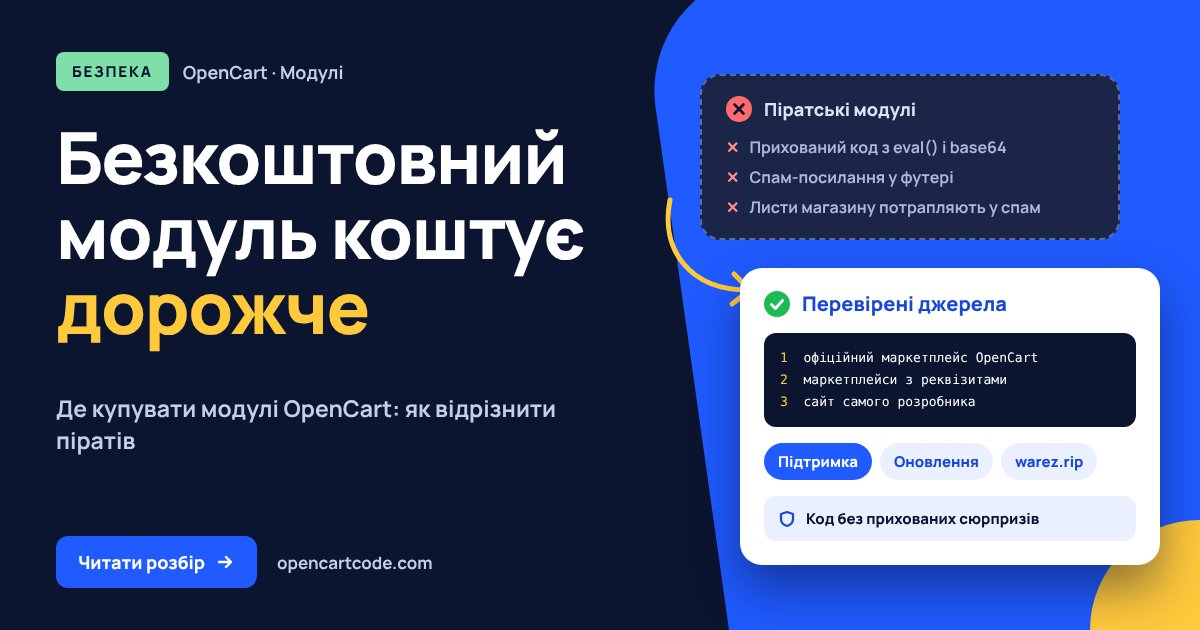
Снаружи модуль работает как надо. А под капотом прячутся скрытые ссылки для накрутки SEO чужих сайтов, сбор данных, бэкдор для загрузки файлов или скрипт рассылки спама через вашу почту. Функция eval() позволяет выполнить произвольный код, и именно поэтому официальная документация PHP прямо не рекомендует её использовать. Пираты же любят её именно за это: строку в base64 не найдёшь поиском по файлам по слову «casino».
Чем это заканчивается на практике
Последствия не теоретические, каждый пункт ниже я видел в живых магазинах.
Сторонний код и ссылки. В футере или в шаблоне появляются невидимые ссылки на чужие ресурсы. Часто их видно только в сохранённой копии Google, потому что для посетителя они скрыты стилями. Google при этом всё видит: позиции проседают, а вы месяцами не понимаете почему.
Спам через вашу почту. Вредоносный скрипт рассылает письма через почтовый сервер магазина. Симптом: очередь почты на сервере забита тысячами писем, IP попадает в чёрные списки, и даже честные письма о заказах перестают доходить до клиентов. Вытащить IP из Spamhaus, кстати, отдельный квест на несколько дней.
Никакой поддержки. С вопросом по взломанному модулю к автору не обратишься: проверка лицензии покажет, что покупки не было, и вас просто заблокируют. Обновлений тоже не будет, поэтому с каждой новой версией OpenCart или PHP модуль превращается в бомбу замедленного действия. Правда, если оплатить полную стоимость модуля, поддержка появится.
Упрощённый взлом. Сайт с бэкдором ломается без усилий, причём сам факт взлома можно не замечать месяцами. Злоумышленнику не интересно класть магазин: он тихо собирает данные или занимается другими вредоносными делами.
Как распознать пиратский сайт
Опытному глазу хватает двух минут. Основные признаки:
- Погуглите название сайта. Об известных пиратских ресурсах информация часто всплывает уже на первой странице поиска.
- Раздел «О нас». У пиратов там общие фразы о «команде опытных разработчиков» без портфолио, имён и конкретики.
- Авторы расширений. Сотни модулей разных разработчиков, а автор везде один или не указан вовсе. На легальной площадке так не бывает.
- Демо-сайты. Их либо нет, либо ссылки ведут на настоящие демо самих авторов, у которых модуль и украли.
- «VIP-аккаунты» и подписки. Доступ ко всем расширениям разных авторов за единую плату на легальной площадке невозможен в принципе: авторы на такое не подписывались.
- Юридическая информация. Реальные реквизиты пираты не указывают никогда. В контактах только e-mail и Telegram.
Есть и совсем очевидные маркеры: слова «nulled», «складчина», «злив», «без ioncube» в разделах, требование поставить лайк для скачивания, запароленные архивы с платным паролем, ссылки на файлообменники вместо собственного сервера. Увидели хоть один, закрывайте вкладку.
Проверка за 10 секунд: warez.rip
Признаки признаками, но есть способ проще. В сообществе OpenCart с мая 2018 года работает некоммерческий сервис warez.rip: вводите адрес подозрительного маркетплейса и сразу получаете вердикт. Проект ведёт участник сообщества, известный под ником RGB, а базу наполняют разработчики, у которых эти модули и крадут.
Сейчас в базе более 220 пиратских сайтов, и она регулярно обновляется. Решение о добавлении принимается по совокупности признаков, учитывается даже история домена: если сайт после попадания в базу сменил тематику, из базы он не исчезнет.
Действуйте по следующему алгоритму: нашли модуль на незнакомом сайте, сначала прогоните его через warez.rip, и только потом всё остальное. Это самый быстрый фильтр из доступных.
Где покупать безопасно
Проверенных площадок на самом деле немного, и их список хорошо известен. Это официальный маркетплейс OpenCart, несколько устоявшихся локальных площадок (их перечень тоже есть на warez.rip в разделе «Легальные сайты») и личные сайты разработчиков. Наш opencartcode.com входит в этот список как маркетплейс от самих авторов дополнений.
И ещё один аргумент, который почему-то редко озвучивают. Цена модуля включает не только код, но и поддержку и обновления под новые версии OpenCart и PHP. Взломанный модуль лишён и того, и другого, поэтому «бесплатный» он только до первого обновления платформы или первого взлома. Посчитайте, сколько стоит день простоя магазина плюс работа специалиста по чистке, и экономия на модуле в 20–30 долларов будет выглядеть совсем иначе.
Чек-лист перед покупкой модулей
- Прогнать адрес сайта через warez.rip.
- Посмотреть юридическую информацию и контакты: если там только Telegram, это плохой знак.
- Если сайт личный, написать автору напрямую и подтвердить подлинность.