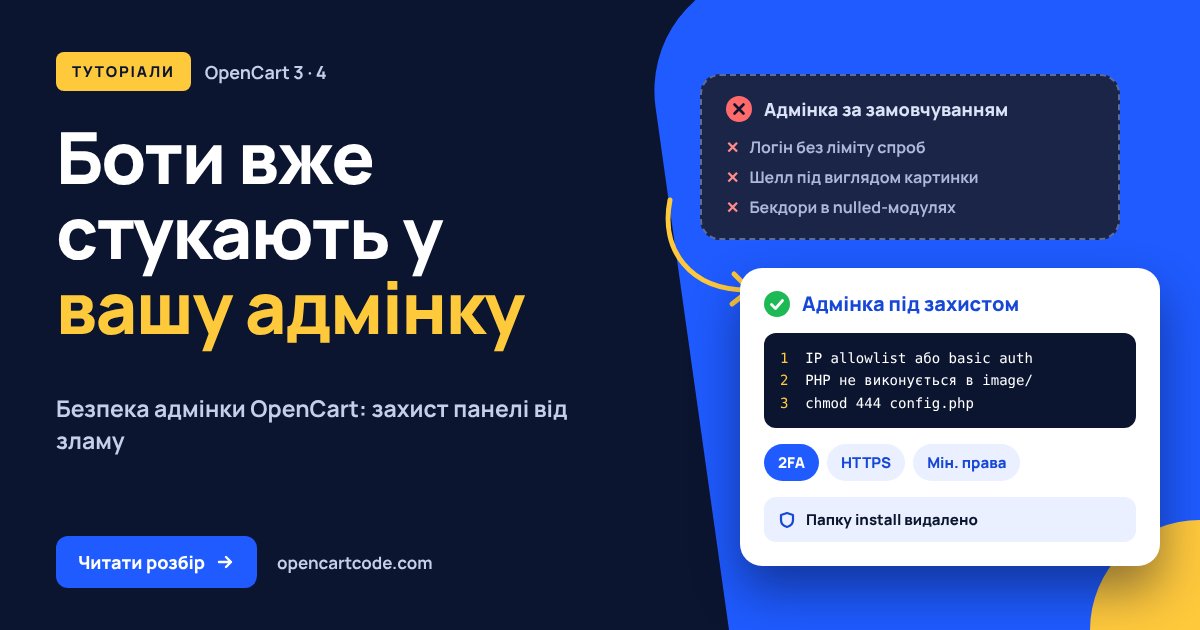
Взломанный магазин редко выглядит взломанным. Сайт работает, заказы приходят, менеджеры ничего не замечают. А тем временем в таблице oc_user сидит администратор, которого никто не создавал, в папке image/catalog лежит файл cache.php, который никакой не кеш, а веб-шелл, и клиентская база с телефонами и адресами уже ушла спамерам. Обнаруживается такое обычно случайно: клиент пожаловался, что с главной его перекинуло на казино, или Google внезапно пометил сайт как опасный.
Точек входа в этих историях почти всегда две. Первая — сама админка: не дыра в ядре OpenCart и не хитрый SQL-injection, а банальный вход через /admin с подобранным или украденным паролем. Вторая — модули с пиратских сайтов: в nulled-сборку платного расширения заложен бэкдор, и владелец собственноручно впускает злоумышленника в магазин вместе с «бесплатным» модулем, который искал, чтобы сэкономить пару тысяч гривен. Обиднее всего, что львиная доля таких взломов закрывается часом работы с конфигами и простой гигиеной расширений. Ниже собрано, что именно сделать, в порядке от обязательного к желательному, с примерами для OpenCart 2.x, 3.x и 4.x.
Почему боты находят вашу админку за минуты
Откройте access.log любого магазина, который прожил в сети хотя бы месяц. Там гарантированно будут строки такого вида:
185.220.101.34 - - [05/Jul/2026:03:12:44] "GET /admin/ HTTP/1.1" 200
185.220.101.34 - - [05/Jul/2026:03:12:45] "POST /admin/index.php?route=common/login HTTP/1.1" 200
185.220.101.34 - - [05/Jul/2026:03:12:47] "POST /admin/index.php?route=common/login HTTP/1.1" 200
Это не хакер, который выбрал именно вас. Это бот, который обходит миллионы доменов по списку стандартных путей: /admin, /administrator, /wp-admin, /manager. Найдя страницу логина OpenCart, он начал перебирать пары логин-пароль из слитых баз. Таких запросов на живом магазине бывает хоть отбавляй, сотни за ночь, и ни один из них не попадает в поле зрения владельца, потому что OpenCart нигде в админке неудачные попытки входа не показывает.
Отсюда первый вывод: пока форма логина доступна всему интернету по предсказуемому адресу, ваша защита держится исключительно на сложности пароля. Этого мало.
Закройте вход на уровне сервера
Идея простая: даже если кто-то знает адрес панели, сервер не пустит его дальше без дополнительной проверки. Рабочих вариантов два: ограничение по IP и базовая HTTP-аутентификация.
Apache: .htaccess в папке админки
Если у вашего офиса или дома статический IP-адрес, кладёте в папку админки файл .htaccess:
# Apache 2.4
Require ip 91.218.100.15
Несколько адресов перечисляются через пробел. Если IP динамический, вместо этого ставьте базовую аутентификацию: браузер будет спрашивать отдельный логин и пароль ещё до того, как покажет форму OpenCart.
Сначала загляните в панель хостинга, в большинстве она это умеет из коробки: в cPanel раздел называется Directory Privacy, в Plesk это Protected Directories. Выбираете папку админки, задаёте логин и пароль, и панель сама создаёт нужные файлы. Если такого раздела не нашлось, напишите в поддержку хостера: подобные вещи настраивают по одному обращению. Ручной вариант через .htaccess остаётся для тех, у кого полный доступ к серверу:
AuthType Basic
AuthName "Restricted"
AuthUserFile /home/user/.htpasswd
Require valid-user
Файл .htpasswd генерируется командой htpasswd -c /home/user/.htpasswd имя_пользователя и должен лежать за пределами корня сайта. Получаются две двери с разными ключами: чтобы добраться до перебора пароля OpenCart, боту сначала нужно взломать HTTP-аутентификацию, а такого массовые сканеры не делают.
NGINX: тут есть грабли, на которые наступают почти все
На NGINX файлы .htaccess не работают. Вообще. Это классическая ошибка при переезде с Apache: человек скопировал магазин, .htaccess с запретами переехал вместе с файлами, и владелец спокойно живёт с мыслью, что админка закрыта. А NGINX эти файлы даже не читает, и форма логина открыта всему миру.
На NGINX ограничения прописываются в конфигурации виртуального хоста. И тут вторая ловушка, уже чисто NGINX-овская:
# НЕПРАВИЛЬНО: защита не работает
location /k7-panel/ {
    allow 91.218.100.15;
    deny all;
}
Выглядит логично, но запрос к k7-panel/index.php этот блок не поймает: PHP-файлы обычно обрабатывает отдельный location ~ \.php$, а регулярные выражения в NGINX имеют приоритет над префиксными локациями. То есть статику в папке вы закрыли, а сам вход в админку — нет. Правильный вариант: отдельная регулярка для PHP внутри панели, размещённая в конфиге выше общей:
# ПРАВИЛЬНО: блок стоит перед общим location ~ \.php$
location ~ ^/k7-panel/.*\.php$ {
    allow 91.218.100.15;
    deny all;

    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.1-fpm.sock;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
}
После изменения конфигурации обязательно nginx -t и перезагрузка. И не ленитесь проверить результат с телефона через мобильный интернет: если с чужого IP-адреса открывается 403, всё сделано правильно. На виртуальном хостинге прямого доступа к конфигам NGINX обычно нет, тогда это вопрос к поддержке хостера: нормальная поддержка добавит такой блок за одно обращение.
Выполнение PHP в папке изображений.
Менеджер изображений в админке принимает файлы по расширению, и это слабое место: файл `shell.php.jpg` выглядит картинкой, а Apache с директивой `AddHandler application/x-httpd-php .php` отдаёт его на выполнение PHP, потому что mod_mime цепляется за любое вхождение `.php` в имени, а не только за последнее. Классическая схема заливки веб-шелла через украденный менеджерский пароль. Лечится запретом выполнения скриптов на уровне папки.
Для Apache файлом `image/.htaccess`:
<FilesMatch "\.(php|php[3-8]|phtml|phar|pl|py|cgi|sh|asp|aspx)$">
    Require all denied
</FilesMatch>
На NGINX то же самое делается в конфиге хоста:
location ^~ /image/ {
    location ~ \.php$ { deny all; }
}
Проверка занимает минуту: положите в image/ файл с одной строкой <?php echo 'test'; и откройте его в браузере. 403 означает, что правило работает, выведенный текст означает, что нет.
Пользователи и права: не все под одним логином
Теперь о том, что внутри самой панели. Во многих магазинах годами живёт одна учётная запись admin, пароль от которой знают владелец, два менеджера, SEO-подрядчик и фрилансер, который когда-то правил шаблон. Это плохо с двух сторон: пароль гуляет по чатам и почтовым ящикам, а после инцидента невозможно понять, чьими руками всё произошло.
В OpenCart есть полноценная система групп пользователей: System → Users → User Groups в англоязычном интерфейсе. Для каждой группы галочками задаётся доступ на просмотр и на изменение по каждому контроллеру отдельно. Менеджеру, который обрабатывает заказы, достаточно прав на sale/order, customer/customer и смежные разделы.
Права на marketplace/installer, system/users ему ни к чему: именно через установку расширений и бэкапы злоумышленник с украденным менеджерским паролем превращается в хозяина магазина.
Отдельный пункт — логин первого администратора. Имя admin бот подставляет первым, поэтому учётная запись с таким логином отдаёт половину пары логин-пароль бесплатно. Создайте нового администратора с нестандартным именем, зайдите под ним и удалите стандартного.
И раз уж открыли список пользователей, присмотритесь к нему внимательно. Учётная запись, которую вы не создавали, означает, что магазин уже взломан. Такие записи, кстати, чаще всего появляются после установки nulled-модулей: в взломанное платное расширение добавить в инсталлятор несколько строк, создающих скрытого администратора или пишущих веб-шелл в файловую структуру, — дело на пять минут для того, кто этот nulled собирал. Поэтому каждое расширение из «бесплатного» источника превращается в лотерею, где призовой фонд — ваш магазин. Проверить модуль на предмет пиратского происхождения можно на warez.rip.
Перебор пароля: почему штатной защиты нет
Тут OpenCart есть за что покритиковать. Для покупателей защита от перебора существует: параметр Max Login Attempts в настройках магазина (вкладка Option), после превышения учётная запись блокируется на час, попытки пишутся в таблицу oc_customer_login. А вот форма входа в админку в 2.x и 3.x не имеет никакого ограничения попыток. Никакого. Бот может долбить route=common/login тысячами запросов, и OpenCart послушно проверит каждый пароль, ничего нигде не блокируя и не логируя.
Выводов два. Первый: защита от перебора для админки живёт только на уровне сервера, и это ещё один аргумент за IP-ограничение или HTTP-аутентификацию из предыдущего раздела. Если по каким-то причинам оба варианта не подходят (распределённая команда, динамические адреса, нет желания раздавать пароли аутентификации), напишите в поддержку хостера и попросите ограничить частоту запросов к странице входа в админку. Со стороны сервера это штатная настройка, работа менеджеров в панели от неё не пострадает, а переборщик вместо проверки очередного пароля начнёт получать отказ.
Второй вывод: пароль администратора — последний рубеж, и относиться к нему нужно соответственно. Двадцать с лишним случайных символов из менеджера паролей, уникальный, нигде больше не использованный. Не «название магазина плюс год». Базы слитых паролей давно научили ботов человеческой логике.
Двухфакторной аутентификации в стандартном OpenCart тоже нет, ни в одной версии, включая 4.x. На маркетплейсе есть расширения, которые добавляют TOTP-коды через Google Authenticator и аналоги; если в админку заходит больше двух человек, такое расширение полностью отрабатывает свою цену. Только берите его с официального маркетплейса, с учётом предыдущего раздела.
Токен сессии и HTTPS
Посмотрите на адресную строку открытой админки OpenCart 3.x:
https://example.com/k7-panel/index.php?route=common/dashboard&user_token=f3a91c...
Этот user_token — пропуск вашей сессии. В 2.x он назывался просто token, суть та же: кто имеет ссылку с живым токеном, тот работает в админке от вашего имени без всякого пароля. Поэтому полную ссылку со страницы админки нельзя бросать в чаты, тикеты поддержки или скриншоты без закрашивания. Токен умирает вместе с сессией, но сессия живёт часами, и этого достаточно. По той же причине нужна привычка не выходить из админки на чужих или общих компьютерах: кнопка Logout существует не для красоты, она убивает сессию вместе с токеном сразу, а не когда-нибудь потом.
По этой же причине админка должна работать только по HTTPS. Если в HTTP_SERVER и HTTPS_SERVER конфигурации админки до сих пор прописано http://, токен и пароль летают по сети открытым текстом, и в кофейном Wi-Fi их соберёт кто угодно. Сертификат Let's Encrypt бесплатный и ставится из панели любого приличного хостинга, так что оправданий здесь нет: обе константы в config.php админки должны начинаться с https://.
Файлы, права доступа и то, что лежит в корне
Несколько вещей помимо самой формы логина, которые напрямую влияют на безопасность панели.
Права на конфиги. После завершения настройки магазина оба конфигурационных файла, корневой config.php и config.php админки, переводите в режим только для чтения:
chmod 444 config.php
chmod 444 k7-panel/config.php
Это не серебряная пуля, но лишний барьер для скриптов, которые дописывают себя в конфиги. Общее правило для остального: папки 755, файлы 644 и никогда, ни при каких условиях, не 777, как бы этого ни требовала инструкция к очередному модулю. Инструкция, требующая 777, говорит о качестве модуля больше, чем его страница продажи.
Папка storage. OpenCart 3.x после установки сам показывает в админке предупреждение о том, что каталог storage нужно вынести за пределы корня сайта, и кнопку Move, которая делает перенос автоматически. Нажмите её, это самый короткий путь. Смысл в том, что в storage лежат логи, кеш и сессии, и держать их в зоне, доступной по HTTP, незачем. На Apache каталог system закрыт собственным .htaccess, но вы уже знаете из раздела про NGINX, чего стоит эта защита после переезда на другой веб-сервер. Если кнопка по каким-то причинам недоступна, перенос делается вручную: переместить папку на уровень выше корня и исправить DIR_STORAGE в обоих конфигах.
Папка install. Её удаляют сразу после установки магазина. OpenCart об этом напоминает, но на живых сайтах она встречается до сих пор, а это готовый инструмент для переустановки магазина чужими руками.
Бэкапы в корне. Отдельная болячка, которую видно в логах сканеров: запросы к /backup.sql, /dump.sql, /1.sql. Боты целенаправленно ищут дампы, забытые в корне после переноса или ручного бэкапа. А в дампе OpenCart — вся таблица oc_user с хешами паролей администраторов и вся клиентская база. Файлы бэкапов должны жить за пределами корня сайта, точка. Если дамп нужно временно положить в корень для переноса, он удаляется в тот же час, а не «потом как-нибудь».
Старые версии: дыра, которую не залатать конфигом
Всё перечисленное выше имеет смысл, только если сам движок и расширения не дырявые. Магазин на OpenCart 2.0 с PHP 5.6, который «работает и не трогайте», остаётся бомбой с часовым механизмом независимо от того, насколько хитро спрятана админка. Уязвимости старых версий давно разобраны по косточкам в публичных отчётах, и сканеры проверяют их автоматически, вместе с версией движка, которую OpenCart охотно выдаёт в заголовках и структуре ответов.
То же касается расширений: брошенный модуль, который годами не видел обновлений, со временем сам становится дырой. Раз в полгода делайте ревизию установленного и всё, чем не пользуетесь, удаляйте вместе с файлами, а не просто выключайте. Выключенный в админке модуль никуда с диска не исчезает, и его код так же доступен снаружи.
И о PHP. Ветки, вышедшие из поддержки, не получают исправлений безопасности, поэтому держать магазин на PHP 7.4 в 2026 году означает сознательно рисковать. OpenCart 3.0.3.x нормально работает на PHP 8.0–8.1, для более старых сборок переход может потребовать правок в сторонних модулях, но это разовая работа, а не постоянная угроза.
Как понять, что вас уже взломали
Защита защитой, но периодическая ревизия нужна даже хорошо закрытому магазину. Вот что я проверяю, когда есть подозрение на компрометацию, и что нелишне прогонять раз в месяц профилактически.
Список администраторов в базе, без посредничества админки (взломанная панель может прятать чужие записи):
SELECT user_id, username, email, status, date_added FROM oc_user;
Всё, что вы не создавали, — повод для полного расследования, а не просто удаления строки.
Таблицы oc_modification и oc_event. Обе позволяют выполнять чужой код, не трогая файлов ядра, поэтому злоумышленники любят их для закрепления: сайт выглядит чистым, файлы совпадают с оригиналом, а вредоносный код подтягивается через модификацию или событие. Просмотреть обе таблицы и сверить со списком реально установленных расширений — двадцать минут работы.
PHP-файлы там, где их быть не может. В каталоге изображений исполняемых файлов по определению нет, поэтому проверка тривиальна:
find image/ -name "*.php"
Пустой вывод означает, что всё чисто. Любой найденный файл — веб-шелл, пока не доказано обратное. Полезно также посмотреть, какие PHP-файлы менялись в последнее время, когда вы ничего не устанавливали и не обновляли:
find . -name "*.php" -mtime -7
И последнее: system/storage/logs/error.log. Резкий всплеск ошибок вида «undefined function» или «failed to open stream» с незнакомыми путями часто означает, что чужой скрипт пытается запуститься и ему что-то мешает. Лог, который никто не читает, ни о чём не предупредит.
Чек-лист безопасности админки
- Закрыть вход на уровне сервера: ограничение по IP или HTTP-аутентификация. На NGINX убедиться, что правило ловит именно PHP-запросы.
- Удалить учётную запись с логином
admin, создав замену с нестандартным именем. - Раздать менеджерам отдельные учётные записи с минимальными правами через User Groups.
- Поставить пароли из менеджера паролей; при необходимости добавить 2FA-расширение с официального маркетплейса.
- Перевести админку на HTTPS в обеих константах конфигурации; не передавать ссылки с
user_token. chmod 444на обаconfig.php; папки 755, файлы 644, никаких 777.- Перенести
storageза пределы корня кнопкой Move; удалить папкуinstallи бэкапы из корня. - Не ставить nulled-модули; сомнительные проверять на warez.rip.
- Удалять неиспользуемые расширения полностью, а не только отключать; поддерживать актуальную ветку PHP.
- Запретить выполнение PHP в папке `image/` и проверить это тестовым файлом.